


Arquitectura de Protección de Datos y Confianza Digital — APDCD
Una arquitectura para comprender y organizar cómo una empresa recolecta, utiliza, almacena, comparte, protege, conserva y elimina datos personales, y cómo puede demostrar que las medidas adoptadas funcionan en la práctica.
Proteger datos personales es gestionar una realidad empresarial.
Tener una política de tratamiento de datos personales no significa, por sí sola, que todo lo que ocurre con la información dentro de una organización esté correctamente gestionado.
Cada dato personal puede pasar por diferentes personas, formularios, sistemas, equipos, proveedores, plataformas, archivos físicos, servicios en la nube y procesos empresariales.
APDCD analiza esa realidad para relacionar el cumplimiento normativo con la forma en que la organización realmente trata la información.
El objetivo no es acumular documentos. Es construir una estructura comprensible, aplicable, verificable y susceptible de mejora.
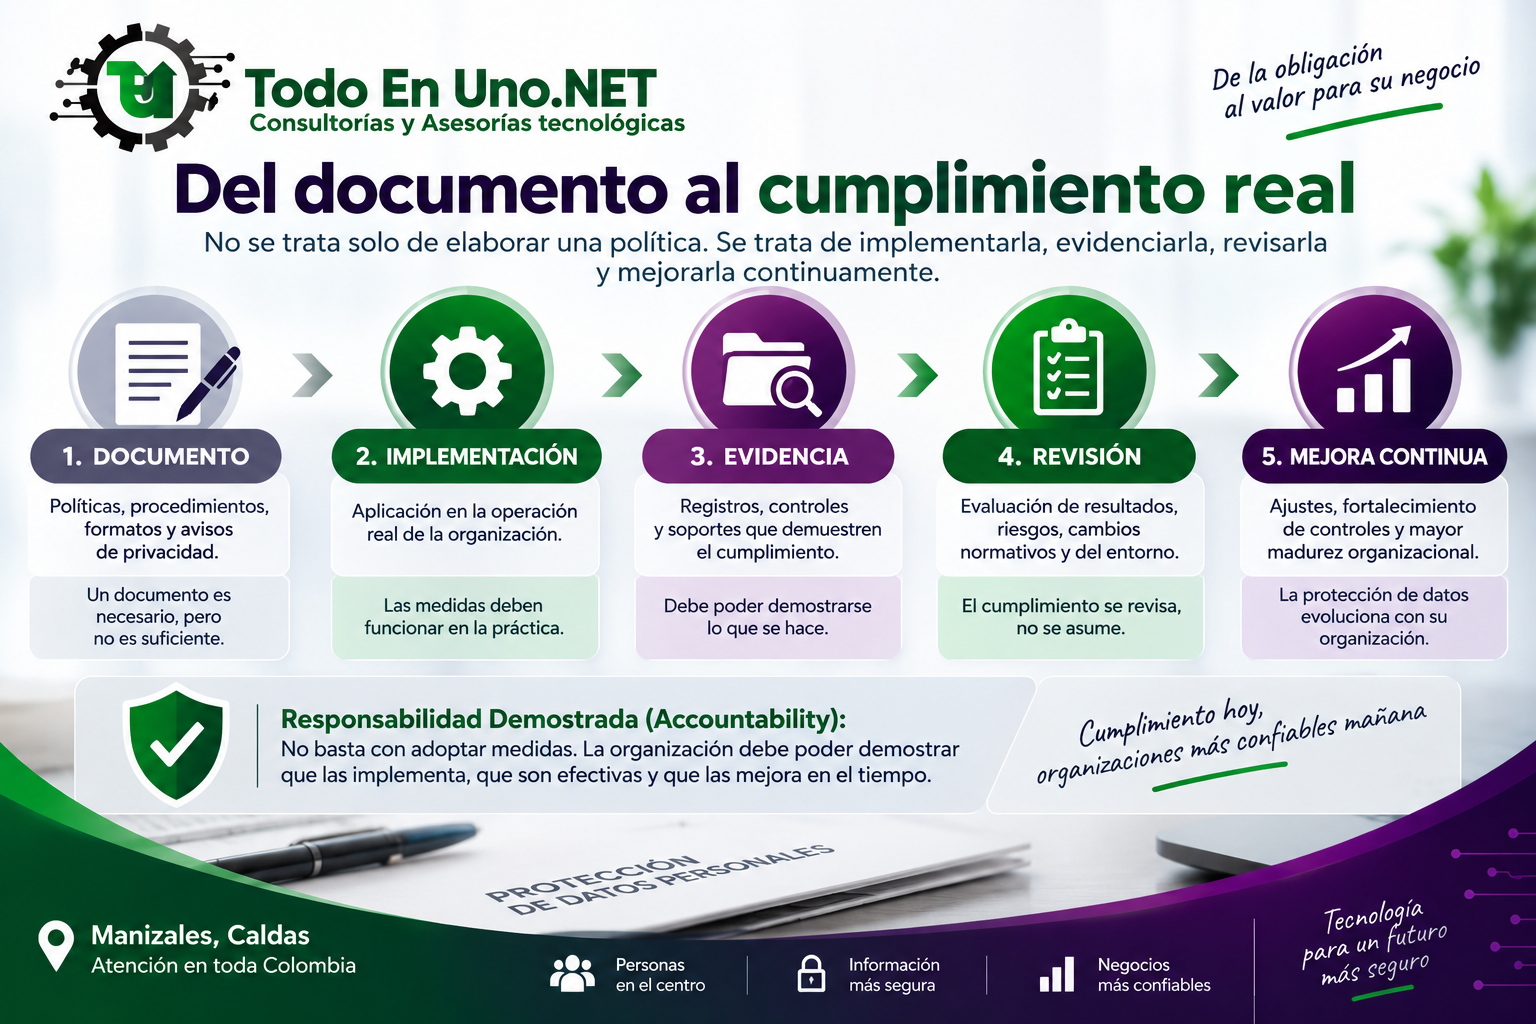
Documento ≠ cumplimiento.
Los documentos son necesarios cuando corresponden, pero el tratamiento de datos personales ocurre todos los días en la operación de la empresa.
- Política elaborada.
- Formatos creados.
- Autorizaciones archivadas.
- Documentos guardados.
- Se conoce qué datos se tratan y para qué.
- Existen responsables, procedimientos y controles.
- Se gestionan terceros, riesgos e incidentes.
- Se atienden los derechos de los titulares.
- Se conservan evidencias.
- Se revisa y mejora el sistema.
¿Qué analizamos en APDCD?
La arquitectura observa el tratamiento de datos personales como un sistema relacionado. El alcance específico depende de la realidad de cada organización.
Cinco servicios independientes y complementarios.
No todas las organizaciones parten del mismo punto. Por eso APDCD puede abordarse mediante uno, varios o los cinco servicios, según la necesidad y el nivel de avance de cada organización.
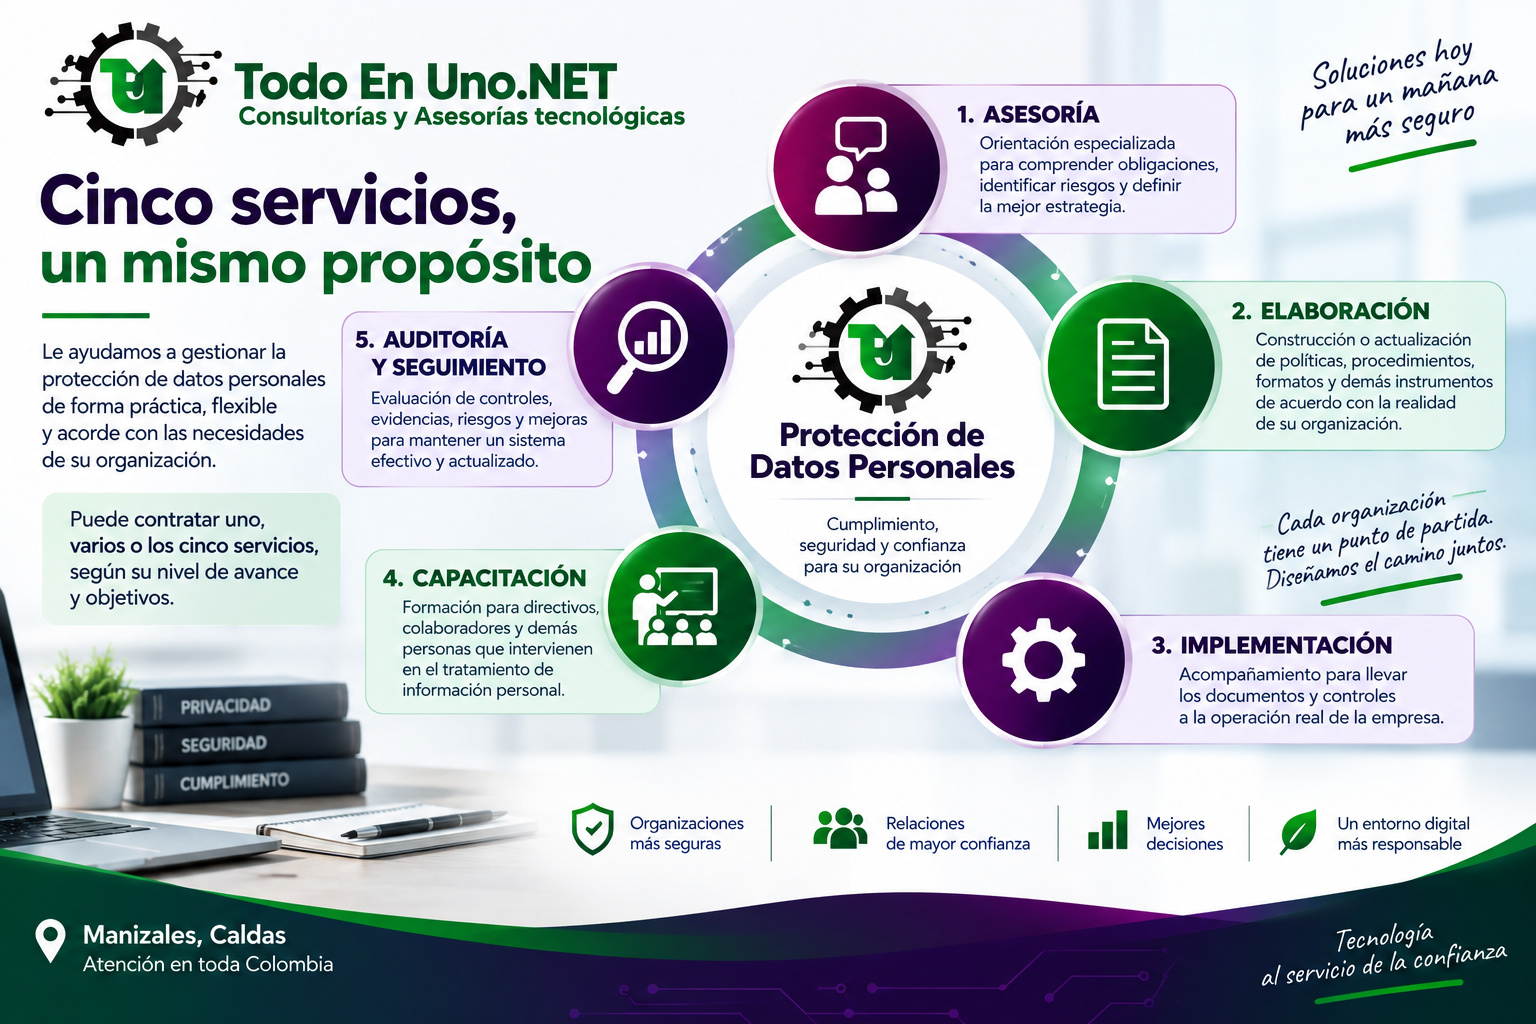
Asesoría
Orientación para comprender obligaciones, situaciones, riesgos, prioridades y decisiones relacionadas con el tratamiento de datos.
Elaboración
Construcción o actualización de políticas, procedimientos, formatos e instrumentos según la realidad de la organización.
Implementación
Acompañamiento para llevar políticas, procedimientos y controles a la operación real de la empresa.
Capacitación
Formación para directivos, responsables y colaboradores que intervienen en el tratamiento de información personal.
Auditoría y seguimiento
Revisión de implementación, controles, evidencias, cambios, riesgos y oportunidades de mejora.
Estos servicios no constituyen cinco etapas obligatorias. Pueden contratarse de manera independiente o combinarse según el caso.
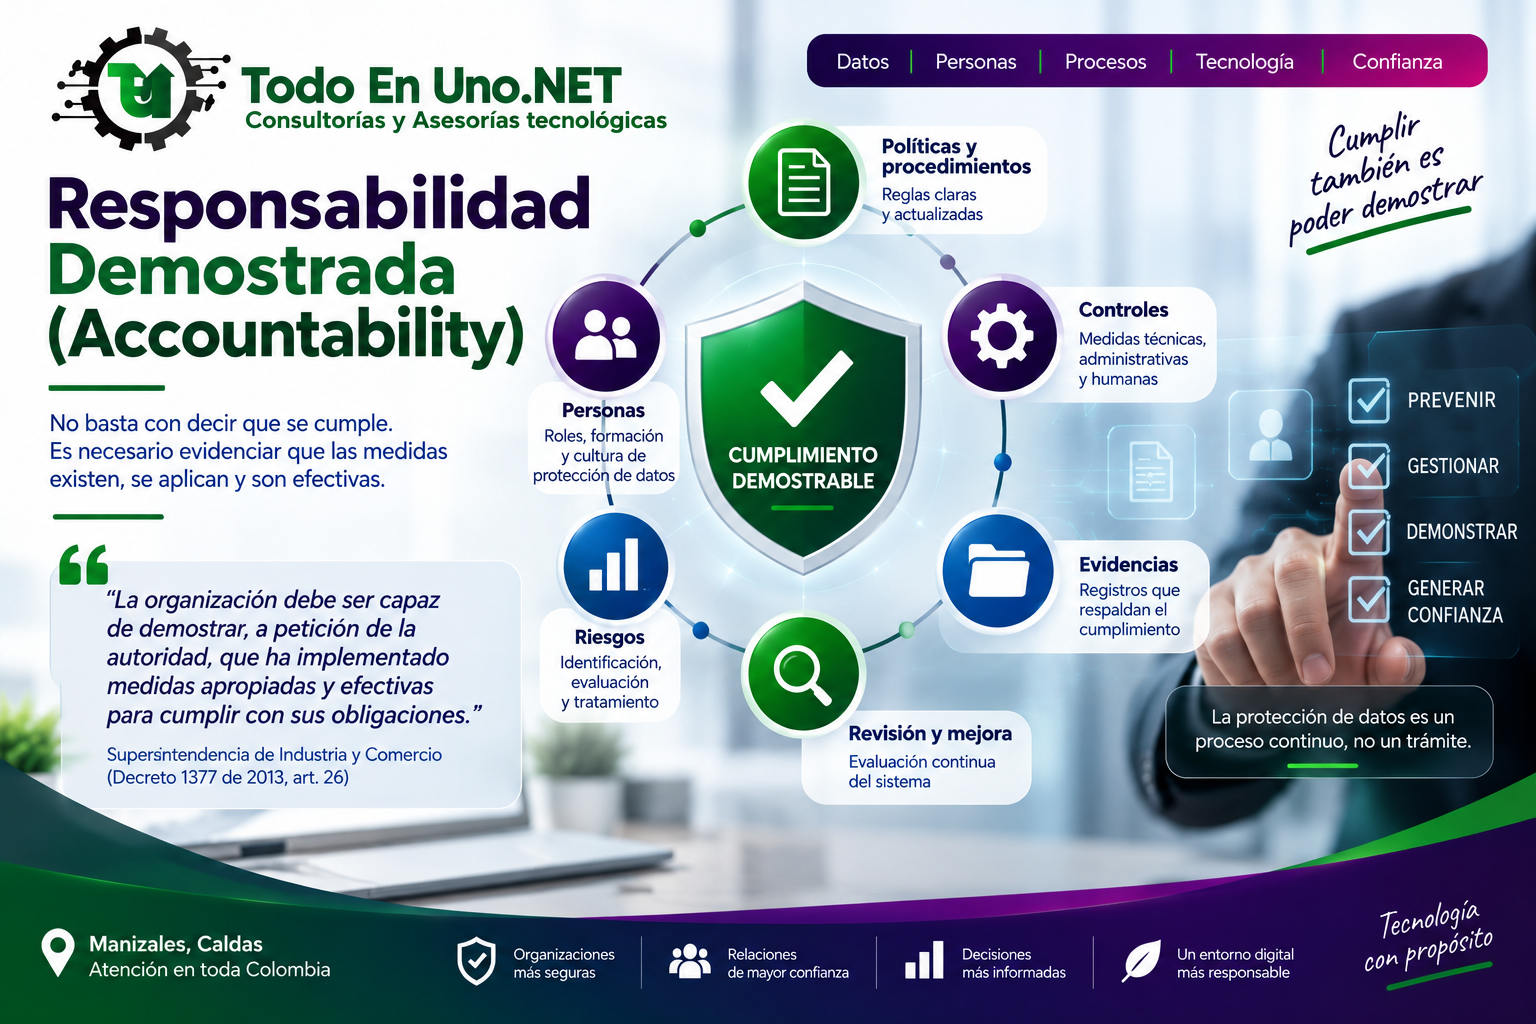
No basta con afirmar que se cumple. Hay que poder demostrarlo.
La Responsabilidad Demostrada lleva la protección de datos desde la declaración hacia la evidencia: medidas apropiadas y efectivas, implementadas de acuerdo con la naturaleza y realidad de la organización.
Por eso Accountability es transversal a APDCD: aparece en la asesoría, en los documentos, en la implementación, en la capacitación y en la auditoría. No es un documento adicional; es una forma de gestionar y demostrar el cumplimiento.
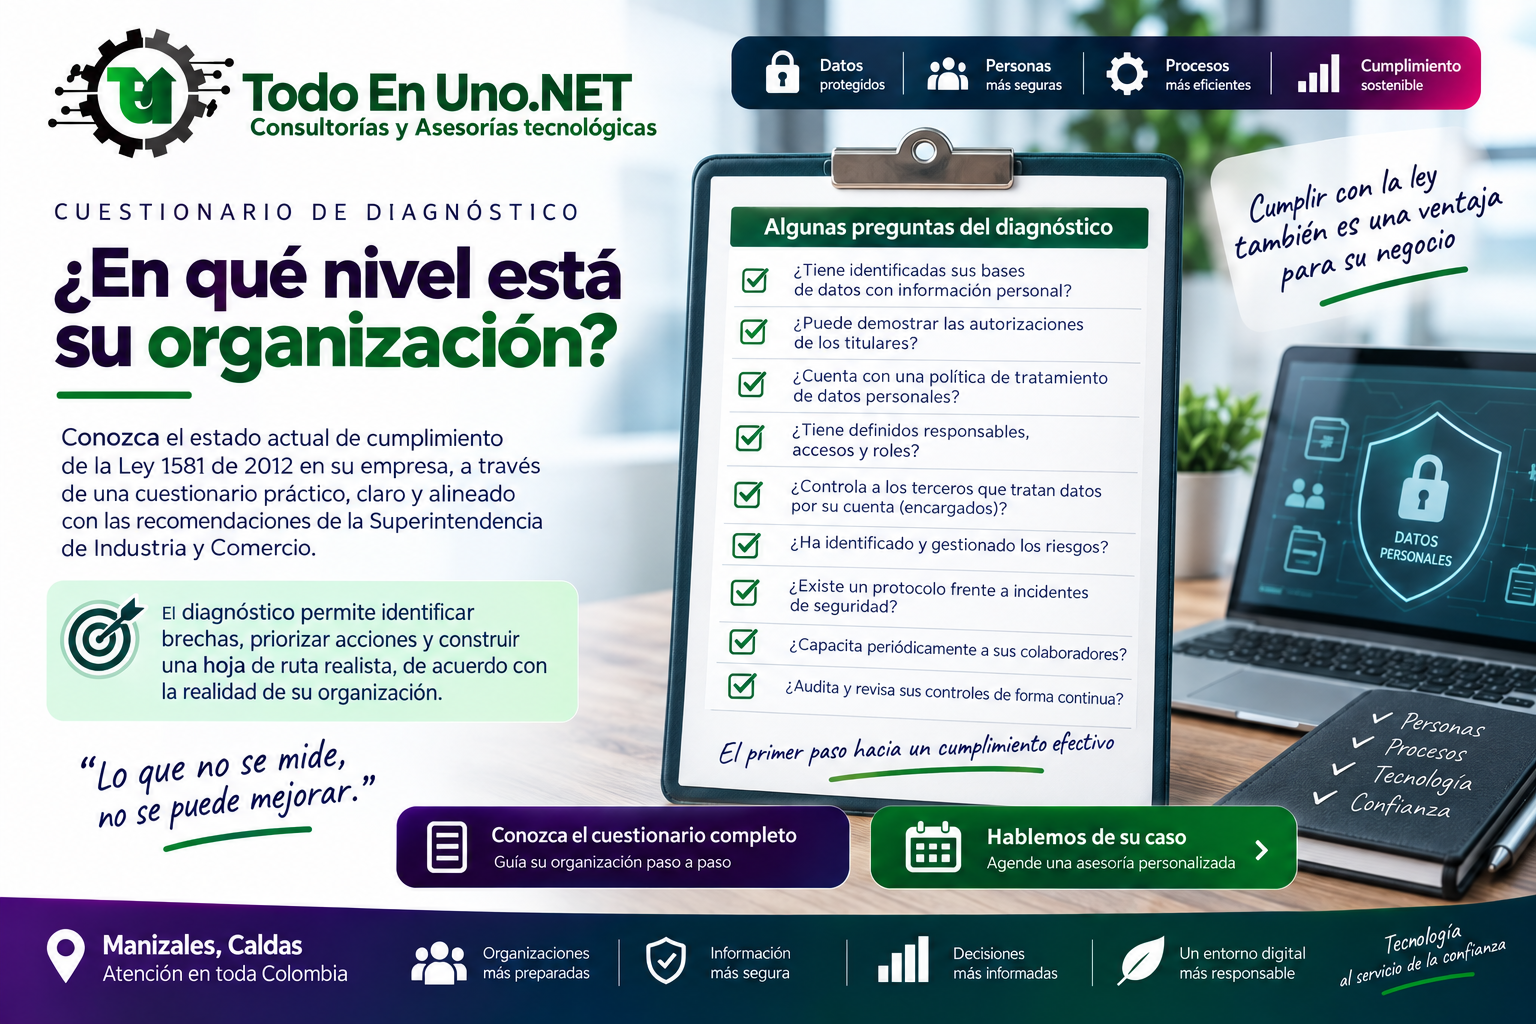
¿Su organización podría responder estas preguntas hoy?
Antes de decidir qué documentos elaborar o qué controles implementar, conviene comprender el estado real del tratamiento de datos personales.
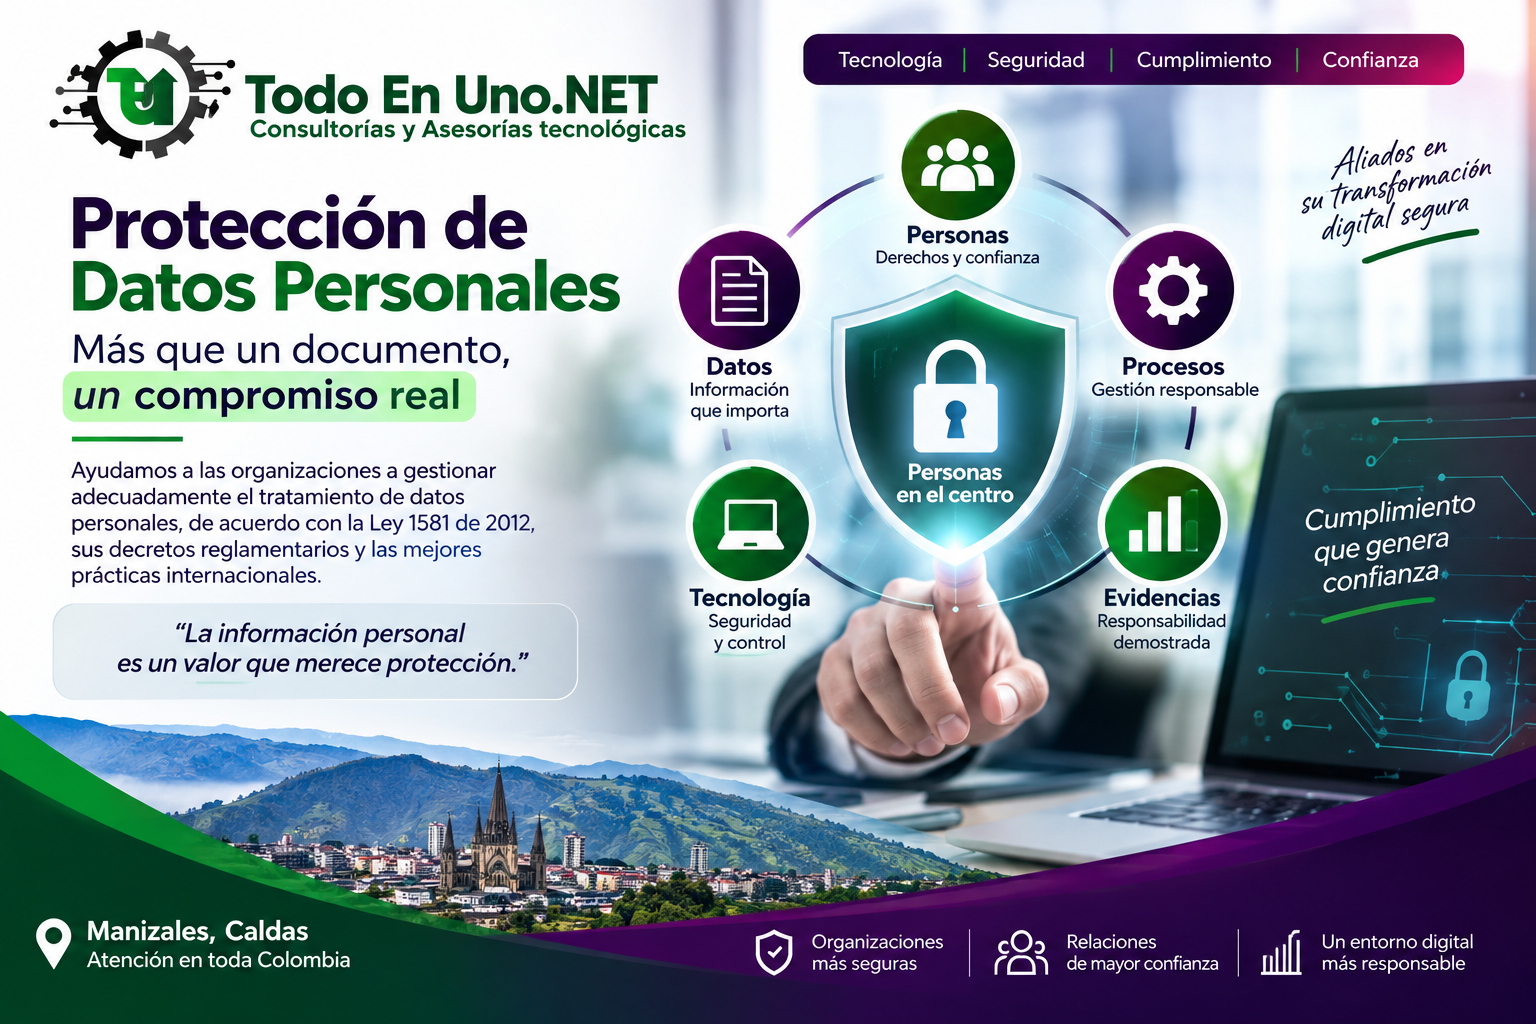
El tratamiento ya no ocurre solamente dentro de una base de datos.
La información personal puede intervenir en múltiples escenarios empresariales y tecnológicos. Cada uno requiere analizar el tratamiento concreto y las obligaciones aplicables.
La inteligencia artificial también puede tratar datos personales.
Incorporar IA a un proceso no elimina las obligaciones relacionadas con protección de datos. Puede introducir nuevas preguntas sobre la información utilizada, las finalidades, los proveedores, los accesos, los riesgos y las decisiones derivadas de su utilización.
Por eso la Arquitectura de Protección de Datos y Confianza Digital se relaciona con nuestra Arquitectura de Adopción Inteligente: una analiza el tratamiento responsable de la información y la otra el papel funcional, gobernado y supervisado de la inteligencia artificial.
Una pregunta necesaria antes de utilizar IA
¿Qué información personal entrará al sistema, qué ocurrirá con ella, quién tendrá acceso, qué proveedor intervendrá y cómo podrá la organización demostrar que ese tratamiento es adecuado?
La protección de datos avanza hacia modelos preventivos y demostrables.
El desarrollo internacional, y particularmente la experiencia europea, ha dado especial relevancia a conceptos como responsabilidad proactiva, protección de datos desde el diseño y por defecto, gestión del riesgo y evaluaciones de impacto.
Estas referencias ayudan a comprender la evolución global de la privacidad y la protección de datos, pero APDCD analiza las obligaciones aplicables a cada organización dentro del marco jurídico colombiano y de su realidad concreta.
APDCD forma parte de nuestras cinco Arquitecturas Empresariales.
Las arquitecturas se relacionan entre sí porque las decisiones empresariales, tecnológicas, digitales, de inteligencia artificial y de protección de datos no ocurren de manera completamente aislada.
La protección de datos cambia y requiere actualización continua.
Cumplimiento Habeas Data — Datos Personales
Todo En Uno.NET mantiene un espacio especializado con contenidos sobre protección de datos personales, privacidad, cumplimiento, tratamiento de información y situaciones que afectan a organizaciones y titulares.
Para comprender APDCD con claridad.
¿Qué es la Arquitectura de Protección de Datos y Confianza Digital?
Es la arquitectura de Todo En Uno.NET que analiza cómo una organización trata datos personales y cómo relaciona ese tratamiento con personas, finalidades, procesos, tecnología, terceros, riesgos, controles, evidencias y cumplimiento.
¿Tener una política de tratamiento significa que ya se cumple?
No necesariamente. La política es una parte del sistema. El cumplimiento también requiere llevar las medidas a la operación, gestionar derechos, riesgos, terceros y controles, y conservar evidencias de su aplicación.
¿Qué significa Responsabilidad Demostrada o Accountability?
Significa que la organización debe estar en capacidad de demostrar que ha implementado medidas apropiadas y efectivas para cumplir sus obligaciones en materia de protección de datos personales.
¿Todo En Uno.NET solamente elabora documentos de Habeas Data?
No. El trabajo puede comprender asesoría, elaboración, implementación, capacitación y auditoría y seguimiento. Cada servicio puede contratarse individualmente o combinarse con otros según las necesidades de la organización.
¿La protección de datos también aplica cuando utilizamos inteligencia artificial?
Cuando la IA implica tratamiento de datos personales deben analizarse las obligaciones correspondientes, además de los riesgos, proveedores, accesos, finalidades y controles asociados a esa utilización.
¿Registrar una base de datos en el RNBD significa que ya se cumple?
No. El RNBD es una obligación aplicable a determinados responsables según la normativa vigente. El régimen de protección de datos comprende muchas otras obligaciones relacionadas con el tratamiento de información.
¿Dónde presta este servicio Todo En Uno.NET?
Todo En Uno.NET S.A.S. tiene sede principal en Manizales, Caldas, y acompaña organizaciones en Colombia.
La confianza digital se construye cuando la protección puede demostrarse.
APDCD permite comprender el estado de la organización y determinar qué necesita revisar, elaborar, implementar, fortalecer, capacitar o auditar de acuerdo con su realidad.
Si necesita analizar una situación específica, puede consultar la agenda de Protección de Datos de Todo En Uno.NET.
Consultar agenda APDCDTodo En Uno.NET S.A.S. · Manizales, Caldas · Atención en Colombia